TL;DR
- Le 4 novembre 2026, Crédit Mutuel Arkéa a reconnu une cyberattaque ayant permis des opérations frauduleuses, sans divulguer de montant, encore en cours d'évaluation.
- Selon la banque, les attaquants sont entrés par la plateforme d'un prestataire non nommé, puis ont utilisé son compte propre, sans passer par des comptes de clients de ses fédérations ni de ses filiales.
- Des données on-chain relayées par la presse font état de 108,8 M$ retirés en USDC, presque tous avant le 2 novembre au soir ; la banque parle d'un argent « potentiellement » converti en cryptomonnaie.
- Les clients ne subissent selon la banque aucune conséquence sur leurs avoirs, mais aucun montant net n'est publié et la récupération reste en cours.
- Le cas pose aux superviseurs une question de gouvernance : un prestataire relié aux systèmes de paiement fait-il partie du cœur bancaire ?
L'affaire Arkéa montre que la sécurité d'une banque européenne se joue chez ses prestataires, et que l'alerte publique comme la récupération dépendent d'acteurs extérieurs.
Le 4 novembre 2026, Crédit Mutuel Arkéa a reconnu avoir subi une cyberattaque ayant permis « la réalisation d'opérations frauduleuses ». Son communiqué, daté de Brest, ne divulgue pas de montant : celui-ci reste « encore en cours d'évaluation ». Le chiffre qui circule vient de l'extérieur. L'enquêteur indépendant ZachXBT et Le Télégramme avancent 133 M$, soit environ 118 M€ ; la banque refuse de le confirmer mais en valide l'ordre de grandeur. Pour situer : le bilan du groupe dépasse 211 Md€, et il affirme que les montants en jeu ne sont pas de nature à remettre en cause sa solidité financière.
Le mécanisme : un tiers comme porte d'entrée
La version de la banque tient en quelques phrases de son communiqué et de sa FAQ. Les attaquants sont passés par la plateforme d'un prestataire, non nommé, puis par le compte propre d'Arkéa, qu'ils ont utilisé pour réaliser des transactions « vers d'autres acteurs bancaires ». L'argent a ensuite été, selon les termes de la banque, « potentiellement » converti en cryptomonnaie via des plateformes spécialisées. Selon la banque, les attaquants ne sont pas passés par des comptes de clients de ses fédérations ni de ses filiales. Elle parle d'une « attaque sophistiquée venant de l'extérieur ». Elle a aussi démenti le premier récit de presse, qui situait l'entrée chez Fortuneo, sa banque en ligne.
Ce qui manque est aussi parlant que ce qui est dit. Arkéa n'a détaillé ni la méthode des attaquants ni la manière dont les opérations ont pu être autorisées. La date exacte de détection n'est pas publique. Le point notable tient à la cible : non pas un client, mais la trésorerie de la banque elle-même, atteinte après une intrusion par le canal d'un fournisseur. Notre lecture, qui n'impute aucune faute à quiconque : dès qu'un prestataire est relié à la chaîne des paiements, il fait partie du périmètre de sécurité de la banque, que les contrats le disent ou non.
Le rythme mesuré on-chain donne une idée de la vitesse. Selon Bitquery, cité par le Journal du Coin, près de 98 % des fonds étaient sortis avant le 2 novembre à 23h10 UTC, deux jours avant la communication de la banque. Les sources consultées ne précisent pas par quel canal de paiement les fonds ont quitté la banque, au-delà de « transactions vers d'autres acteurs bancaires » : c'est l'une des questions que l'enquête devra trancher.
Un risque de tiers que les superviseurs devront qualifier
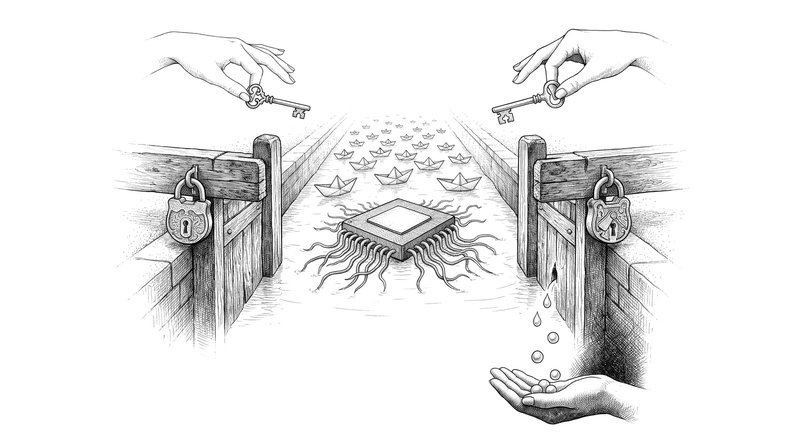
Ce cas pose une question de gouvernance plus qu'un problème de technologie. Le communiqué décrit un chemin qui part d'un fournisseur et aboutit au compte propre de la banque, sans passer par les comptes des clients. Les protections que le public connaît, celles qui entourent ses propres virements, n'étaient donc pas en première ligne. Ce qui l'était, c'est la façon dont un prestataire relié aux systèmes du groupe peut, une fois compromis, ouvrir un accès à sa trésorerie.
Lire aussi Panne Outlook dans 74 pays et territoires : qui paie la dépendance à Microsoft 365 ?
Les sources consultées ne disent pas quelles règles européennes s'appliquent précisément à ce scénario, ni comment elles seront lues. Il reviendra aux superviseurs de confronter les textes sur la résilience numérique du secteur financier aux faits établis par l'enquête. La question qui leur est posée est simple : un fournisseur relié aux systèmes de paiement doit-il être traité comme une extension du cœur bancaire ? La banque dit s'être rapprochée des instances compétentes et de supervision dès la détection ; la Banque de France a refusé de commenter auprès de l'AFP.
La sortie par les cryptoactifs, l'alerte venue de l'extérieur
Le schéma décrit par la banque se distingue de la fraude au client : ce sont les fonds de l'établissement qui sont visés, et des transactions vers d'autres acteurs bancaires servent de canal de sortie. La suite, observée sur les blockchains plutôt que confirmée par la banque, passe par les cryptoactifs : Bitquery a tracé 108,8 M$ de retraits en USDC, dont près de 95 % depuis Kraken, et ZachXBT a suivi les fonds vers l'ether, puis vers Monero. Surtout, l'alerte publique est venue de l'extérieur : ZachXBT a attribué l'attaque à Arkéa dans la nuit précédant la FAQ de la banque, avec une estimation passée de plus de 106 M$ à plus de 133 M$.
Qui paie, et qui décide de rendre l'argent
Les ordres partaient du compte propre de la banque, et les clients ne subissent, selon elle, aucune conséquence sur leurs avoirs, hors exécution différée de virements et risque d'hameçonnage consécutif. Le coût final, lui, reste inconnu : les montants sont « encore en cours d'évaluation », une partie des fonds a pu être bloquée et d'autres actions de recouvrement sont en cours. Sur le montant, la seule estimation globale du préjudice ne vient pas de la banque : 133 M$, soit environ 118 M€, avancés par ZachXBT et Le Télégramme. Arkéa ne la confirme pas mais en valide l'ordre de grandeur. Elle provient de tiers, et se distingue des 108,8 M$ de retraits en USDC relevés par Bitquery, qui ne mesurent qu'une partie des flux. Aucune source n'explique l'écart, et aucun montant net n'est publié.
La récupération illustre la même dépendance aux tiers que l'intrusion. Arkéa indique qu'une partie des fonds a pu être bloquée, sans nommer de plateforme. Kraken et Crypto.com auraient pris des mesures de restriction ou de blocage, selon Le Monde Informatique, qui précise que rien n'indique que ces plateformes aient été compromises. Le recouvrement d'une banque de plus de 211 Md€ de bilan dépend ainsi d'une chaîne d'acteurs qui dépasse le seul circuit interbancaire : autres banques, plateformes d'échange, enquêteurs, autorités judiciaires et policières. Une fois les fonds dispersés, jusqu'à Monero, leur traçabilité se complique.
Ce que cela change pour les entreprises
Trois chantiers se dessinent, à titre de pistes. Traiter tout prestataire connecté à la chaîne des paiements comme une partie du cœur bancaire, avec des accès révocables et des identifiants renouvelés à la moindre alerte. Surveiller et plafonner les flux sortant des comptes propres, rarement pensés comme une cible. Brancher la veille on-chain sur la détection interne, puisque le signal public est venu d'un enquêteur indépendant. Les inconnues restent nombreuses : le nom du prestataire, le chemin technique, la date de détection, le montant net, la réaction du superviseur et les conclusions de l'enquête.
L'affaire Arkéa ne dit pas encore si les règles européennes ont failli. Elle montre qu'une banque peut être atteinte par la porte d'un fournisseur, jusque dans sa propre trésorerie, et que l'alerte publique comme le recouvrement ont dépendu d'acteurs extérieurs à son contrôle. Pour les banques et leurs superviseurs, la leçon porte sur ce maillon des tiers : mieux vaut le maîtriser en amont que dépendre d'autres acteurs en aval.
Sources
- Cyberattaque Crédit Mutuel Arkéa : Fortuneo hors de cause, le groupe dément la presse (Journal du Coin – 4 novembre 2026)
- Crédit Mutuel Arkéa victime d'un piratage de 118 M€ (Le Monde Informatique – 4 novembre 2026)
Laisser un commentaire
Vous devez vous connecter pour publier un commentaire.