TL;DR
- Le 14 novembre 2026, le Garante italien a sanctionné Meta Platforms Ireland de 805 M€ pour l'accès de Facebook sur Android à la galerie photo sans consentement spécifique.
- La faute visée est l'accès au téléphone, au titre de la transposition italienne de la directive ePrivacy, et non un usage prouvé des photos.
- En écartant le guichet unique irlandais, l'autorité italienne n'invente pas de compétence : elle applique au terminal mobile l'absence de ce mécanisme en ePrivacy.
- Le Garante chiffre l'amende à environ 0,47 % du chiffre d'affaires mondial du groupe ; l'injonction de désactiver la fonction par défaut compte davantage.
- Restent inconnus la base exacte du calcul et l'issue du recours annoncé par Meta.
Le Garante n'invente pas de compétence : il applique à la galerie photo l'absence de guichet unique en ePrivacy, et son injonction pèse plus que 805 M€.
Le samedi 14 novembre 2026, le Garante per la protezione dei dati personali, l'autorité italienne de protection des données, a infligé une amende de 805 M€ à Meta Platforms Ireland Limited. En cause : une fonction de l'application Facebook pour Android, proposée depuis 2023, qui suggère pendant la navigation des photos et vidéos de la galerie du téléphone comme idées de publication. Selon l'autorité, environ 20 millions d'utilisateurs Android en Italie sont concernés. Meta conteste l'appréciation des faits, juge le montant disproportionné et annonce un recours.
Une permission système n'est pas un consentement
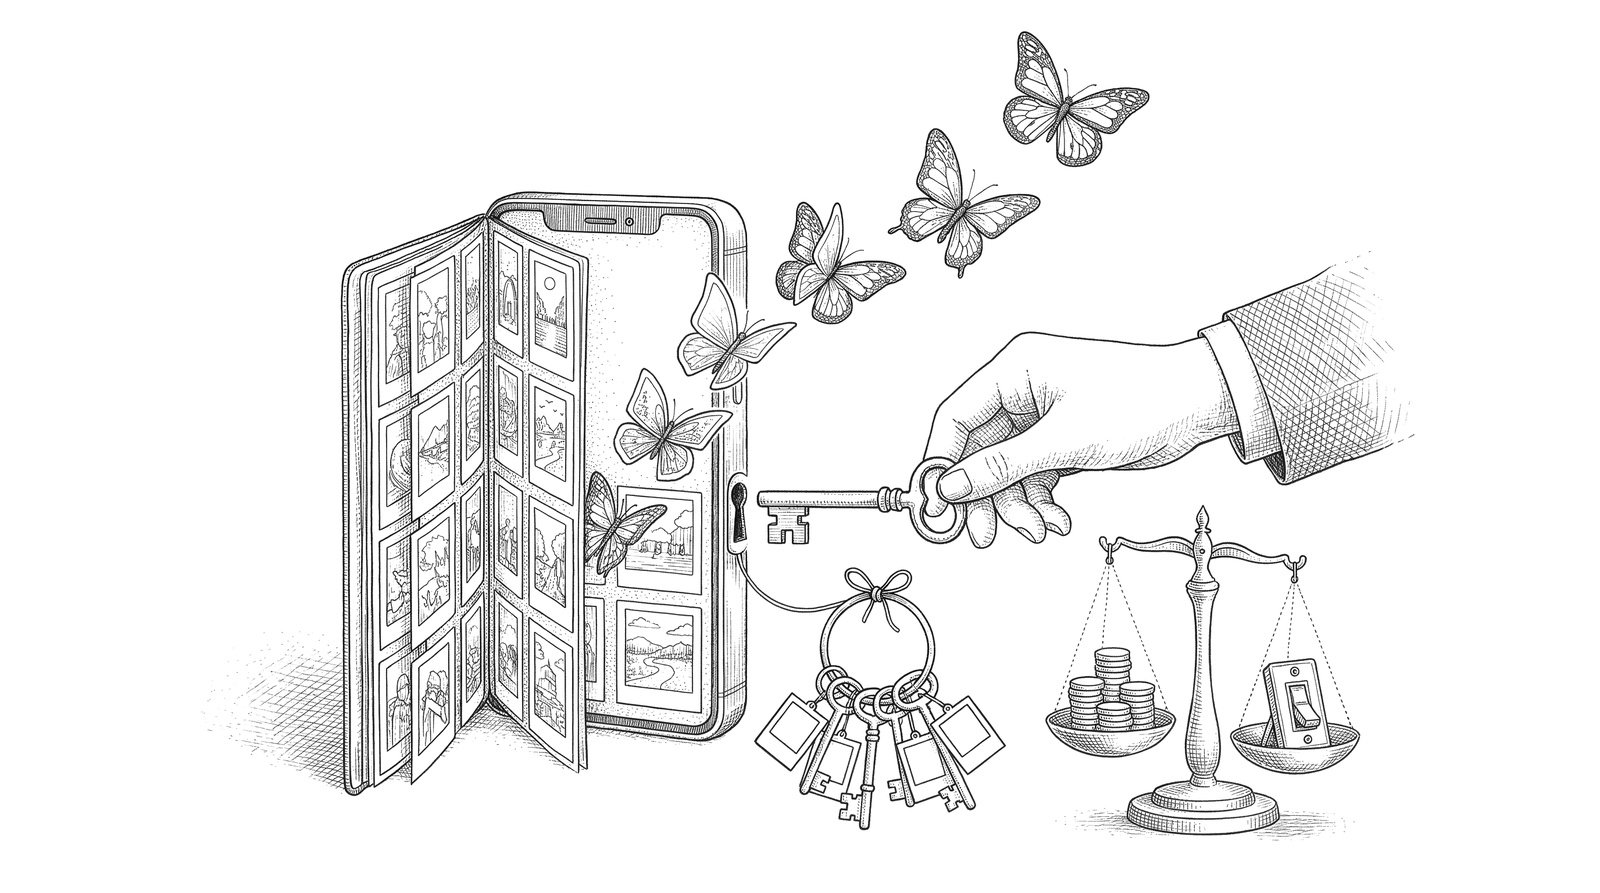
Le cœur du dossier tient à une différence de couches. Dans l'application Facebook pour Android, l'accès à la galerie est demandé par une autorisation unique, valable pour l'application entière. Cette autorisation sert ensuite plusieurs fonctions aux finalités différentes. D'après le Garante, l'avis affiché restait générique : il évoquait l'activation d'autres fonctions, sans dire qu'il ouvrait la porte aux suggestions tirées de la galerie. La fonction était en outre activée par défaut. Lorsque l'autorisation est accordée en totalité, l'application peut lire toute l'archive photo, en règle générale de façon permanente, sans que l'utilisateur ni l'autorité puissent vérifier ce qui est réellement exploité.
Le fondement juridique compte autant que les faits. L'autorité ne s'appuie pas sur le RGPD au sens strict, mais sur l'article 122 du Code italien de la vie privée, qui transpose la directive ePrivacy, le texte européen qui protège le terminal de l'utilisateur. Ce texte traite le smartphone comme une sphère privée : tout accès à ce qu'il contient exige un consentement libre et éclairé, que des données soient transmises ou non, qu'un préjudice existe ou non. Le communiqué du Garante emploie lui-même deux registres : son sous-titre parle de photos « usati senza un consenso specifico », son texte d'un accès aux fichiers. Mais la norme invoquée sanctionne l'accès, sans exiger la preuve d'un usage. Meta répond que l'utilisateur doit accorder une autorisation sur l'appareil et peut la modifier dans les réglages. Les deux lectures portent sur le même écran : pour l'entreprise, la permission système suffit ; pour l'autorité, elle ne vaut pas consentement par finalité.
Pourquoi Rome et pas Dublin
Sous le RGPD, une entreprise établie dans l'Union relève d'une autorité cheffe de file, celle du pays de son siège européen : l'Irlande pour Meta. C'est le guichet unique, ou « one-stop-shop ». Meta a demandé que le dossier soit renvoyé à l'autorité irlandaise. Le Garante a refusé, au motif que les règles ePrivacy ne prévoient pas ce mécanisme. Le choix du terrain du terminal plutôt que celui du traitement des données n'est donc pas neutre : il permet à une autorité nationale d'agir seule contre un groupe établi ailleurs.
Ce que l'annonce ne dit pas, c'est que ce raisonnement ne relève pas d'une audace italienne. Il découle de l'architecture même du texte : une directive est transposée dans le droit de chaque État membre, l'article 122 n'en est que la version italienne, et le guichet unique, mécanisme propre au RGPD, n'y figure pas. L'apport de la décision est ailleurs : elle porte cette logique, que le web a surtout connue avec les cookies, sur le terminal mobile et la galerie photo, avec un montant de 805 M€. Le recours de Meta discutera vraisemblablement la compétence ; son issue tranchera ce dossier, pas l'architecture de la directive.
Lire aussi Internet & vie privée : la question des avantages et des inconvénients
Ce que pèse l'amende
Le Garante chiffre l'amende à environ 0,47 % du chiffre d'affaires mondial du groupe, sans que le communiqué précise la base retenue, ni la période, ni le taux de change.
Pour un modèle financé par la publicité, le coût se situe ailleurs. Une fonction qui suggère des photos à publier vise à stimuler la publication, donc le contenu, donc l'engagement sur lequel se vend l'espace publicitaire. Or le Garante impose, sous 60 jours, un consentement distinct et spécifique, une explication claire de la finalité et la désactivation par défaut, y compris pour ceux qui avaient déjà accordé l'autorisation. Faute de conformité, la fonction ne pourra plus être activée sans consentement valide. Des rapports sont exigés sous 30 puis 90 jours. Passer d'un défaut activé à une demande explicite réduit mécaniquement la population exposée, dans une proportion que personne ne peut chiffrer aujourd'hui.
Pour fixer le montant, le Garante dit avoir pris en compte plusieurs éléments : le nombre de personnes concernées ; la durée de la violation, qu'il considère comme toujours en cours pour ceux qui n'ont pas mis à jour l'application et pour ceux qui avaient déjà accordé l'autorisation système ; une décision antérieure de 2019 visant la société ; une collaboration qu'il juge insuffisante pendant l'enquête. Il a en revanche retenu comme circonstance atténuante les modifications introduites par l'entreprise après la plainte, tout en les jugeant tardives et limitées aux utilisateurs qui mettent l'application à jour. Meta, qui conteste l'appréciation des faits, entend faire valoir sa lecture en recours.
Ce que le communiqué laisse ouvert
Plusieurs points restent hors champ. La procédure n'a pas porté sur un éventuel entraînement de modèles d'IA avec ces contenus, que Meta nie ; le communiqué n'apporte aucun élément sur ce point. La date de départ du délai de 60 jours n'y est pas précisée. Surtout, le Garante se réserve d'examiner séparément une nouvelle fonction lancée en 2026, qui traite le contenu de la galerie dans le cloud. Si les données quittent le téléphone, le RGPD pourrait revenir au premier plan, et avec lui la question du guichet unique.
Pour les entreprises qui éditent des applications, la leçon est concrète : une permission accordée au niveau du système d'exploitation ne couvre pas toutes les finalités qu'une application y rattache. Le web a connu ce débat avec les cookies ; le mobile y arrive par la galerie photo. Auditer les permissions, séparer les consentements par fonction et désactiver par défaut deviennent des choix de conception, plus seulement de conformité.
Pour Meta, 805 M€ restent absorbables. La contrainte durable est ailleurs : pour tout ce qui touche à l'accès au téléphone de l'utilisateur, le siège irlandais ne fait pas écran, et chaque autorité nationale garde la main. Le recours dira si l'Italie a correctement appliqué la règle à la galerie photo, pas si cette règle existe.
Sources
- Facebook: il Garante Privacy sanziona Meta per 805 milioni di euro (Garante per la protezione dei dati personali – 14 novembre 2026)
- Italy Fines Meta €805 Million Over Facebook's Android Gallery Access Without Explicit Consent (The Hacker News – 15 novembre 2026)
- Garante Privacy sanziona Meta per 805 milioni di euro. L'azienda replica: "Faremo ricorso" (Adnkronos – 14 novembre 2026)


Laisser un commentaire
Vous devez vous connecter pour publier un commentaire.